Prowler Cloud
Seguridad en la nubeEscanea tu nube y prioriza lo urgente
Aspectos destacados
Qué puedes hacer con ella
- Detectar buckets S3 con acceso público en AWS
- Revisar cifrado de discos en Azure
- Corregir RBAC sobreprivilegiado en Kubernetes
Cómo usarla
- 1 Regístrate en Prowler Cloud o descarga la CLI
- 2 Conecta tu cuenta cloud con un rol de solo lectura
- 3 Elige entornos, regiones y marcos de cumplimiento
- 4 Ejecuta el escaneo completo
- 5 Revisa hallazgos por prioridad y aplica las correcciones
- 6 Reescanea y sigue las tendencias de cumplimiento
Para quién es
Ventajas
- Cuatro modos de despliegue según tus necesidades
- Certificado SOC 2 Tipo II
- Se conecta con agentes de IA como Claude o Copilot
Limitaciones
- Interpretar hallazgos técnicos exige conocimientos de nube
- El SaaS gestionado requiere suscripción tras la prueba
- Cubrir más de 2.500 comprobaciones puede generar mucho ruido inicial
Qué es Prowler
Prowler es una plataforma de seguridad en la nube de código abierto que ofrece escaneo de seguridad y verificaciones de cumplimiento en entornos como AWS, Azure, Google Cloud, Kubernetes, GitHub y Microsoft 365. Incluye más de 2.500 comprobaciones que cubren más de 70 marcos de cumplimiento, entre ellos CIS, NIST, PCI y GDPR, y ordena los hallazgos por gravedad, contexto e impacto de negocio para reducir el ruido. Cada hallazgo llega con guía de remediación detallada y apoyo de Lighthouse AI, y el plano de control admite la colaboración entre personas y agentes de IA como Claude, Codex, Cursor y Copilot. El acceso es de solo lectura, sin agentes instalados y sin escribir en tus entornos, y la plataforma está certificada SOC 2 Tipo II. La versión de código abierto es gratuita; Prowler Cloud ofrece una prueba de 15 días y luego pasa a modelo de suscripción.
Qué puedes hacer con él
- Escanear cuentas y clústeres en varias nubes desde un único plano de control.
- Mapear automáticamente cada hallazgo a marcos de cumplimiento para auditorías.
- Seguir guías de remediación paso a paso, con explicaciones generadas por Lighthouse AI.
- Programar reescaneos y seguir la evolución de tu postura de seguridad con tendencias históricas.
Para quién es
- Ingenieros de seguridad que sustituyen revisiones manuales por escaneo automatizado.
- Equipos DevOps y de plataforma que integran el escaneo en pipelines de CI/CD.
- Responsables de cumplimiento, auditores y CISOs que necesitan una vista global del riesgo.
Qué tener en cuenta
Un primer escaneo completo suele destapar una lista larga de hallazgos: dedicate tiempo a priorizar en lugar de intentar corregirlo todo de golpe, y cuenta con conocimientos técnicos de nube para interpretar los resultados. El modo SaaS es de pago después de la prueba de 15 días; si tu presupuesto es cero, la CLI de código abierto sigue siendo una vía gratuita, con más trabajo de montaje. Los roles de solo lectura deben configurarse con cuidado para no dar permisos de más. Y las comprobaciones y marcos soportados evolucionan con el tiempo, así que revisa la documentación vigente antes de estandarizar tu flujo de auditoría sobre esta herramienta.
Preguntas frecuentes
¿Prowler es gratis?
La versión de código abierto es gratuita; Prowler Cloud ofrece 15 días de prueba y luego requiere suscripción.
¿Modifica mi entorno en la nube?
No, se conecta en modo de solo lectura mediante roles IAM o service principals, sin agentes instalados.
¿Qué nubes cubre?
AWS, Azure, Google Cloud, Kubernetes, GitHub y Microsoft 365, entre otros entornos.
Por qué es gratis
Lo que dice la página oficial: prueba gratuita
Los límites gratuitos, la duración de la prueba y las funciones los decide el sitio oficial y pueden cambiar en cualquier momento.
Captura de pantalla
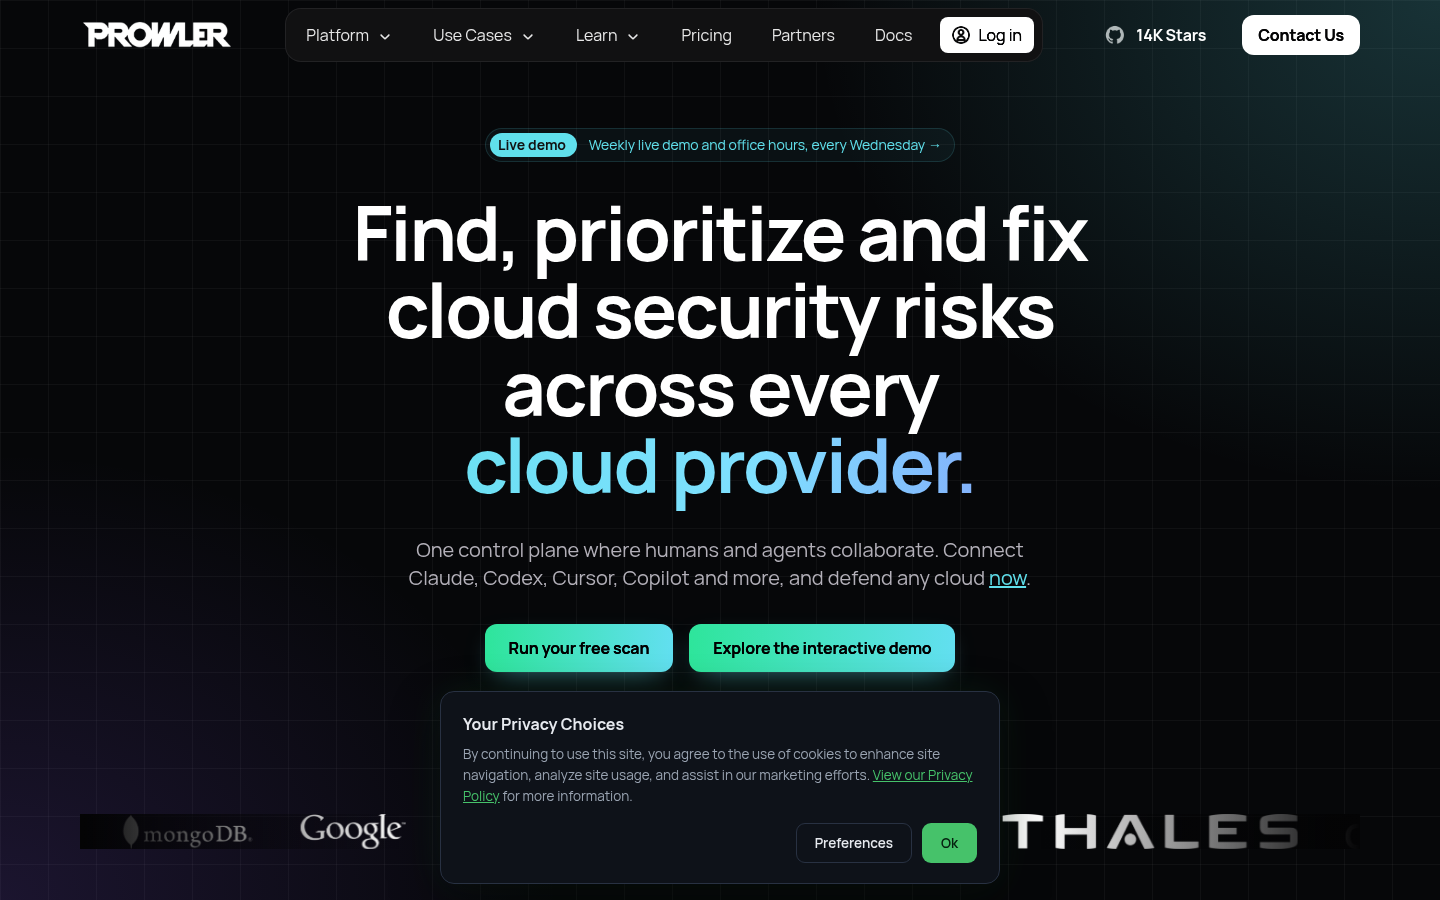
Captura archivada desde la página del listado, solo como referencia.